应用程序和数据漏洞及攻击
引入
词汇
| English | 释义 | 拼音 |
|---|---|---|
| injection attack/ɪnˈdʒekʃn əˈtæk/ | 注入攻击 | zhù rù gōng jī |
| data validation/ˈdeɪtə ˌvælɪˈdeɪʃn/ | 数据验证 | shù jù yàn zhèng |
| SQL injection/ˌes kjuː ˈel ɪnˈdʒekʃn/ | SQL注入 | zhù rù |
| cross-site scripting/krɒs saɪt ˈskrɪptɪŋ/ | 跨站脚本 | kuà zhàn jiǎo běn |
| buffer overflow/ˈbʌfə ˌəʊvəˈfləʊ/ | 缓冲区溢出 | huǎn chōng qū yì chū |
| buffer/ˈbʌfə/ | 缓冲区 | huǎn chōng qū |
| directory traversal/daɪˈrektəri træˈvɜːsl/ | 目录遍历 | mù lù biàn lì |
糟糕的输入是危险所在
- 当程序不检查输入时,对手就塞进命令——一种注入攻击(injection attack)。
- 数据验证(data validation)(检查输入是否符合规则)是防御。
- 未加密的文件和过宽的管理员权限增加更多风险。
SQL注入与XSS
- SQL注入(SQL injection):输入框中的SQL命令读取或更改数据库。
- 跨站脚本(cross-site scripting):注入的脚本在另一个用户的浏览器中运行。
- 两者都源于信任未经检查的用户输入。
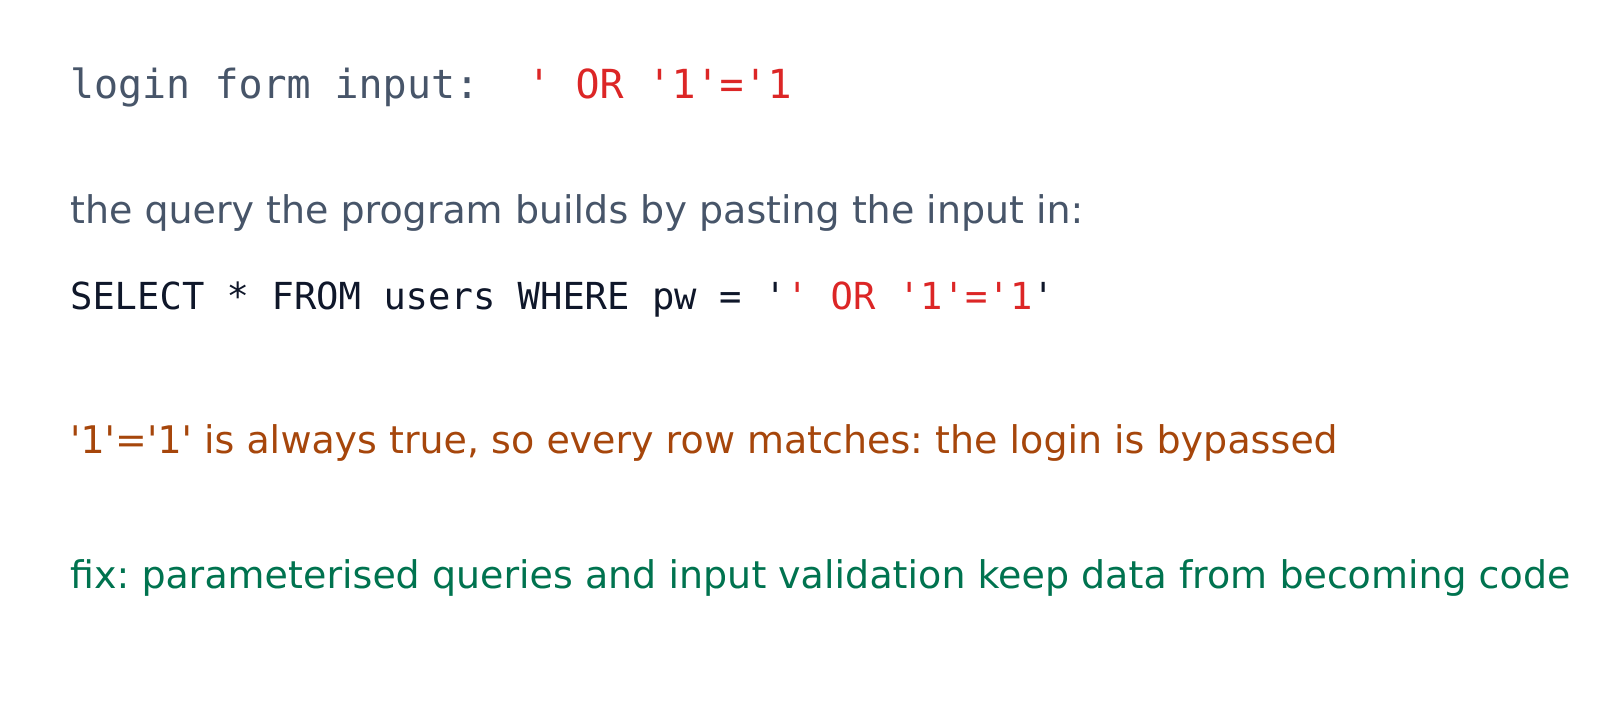
SQL注入:粘贴到查询中的输入会改变查询本身
探索
根据证据识别应用攻击
SQL注入显示 OR 1=1;XSS显示