Controle de acesso e privilégio mínimo
Menor privilégio
- Uma regra fundamental de segurança: dê a cada pessoa e programa apenas o acesso que eles precisam — nada a mais.
- Se uma conta for comprometida, o menor privilégio significa que o atacante pode acessar menos.
Controle de acesso em arquivos
- No Linux, as permissões de arquivo são controle de acesso em ação (você encontrou isso no curso de Linux).
ls -lmostra quem pode ler (r), escrever (w) e executar, para o proprietário, o grupo e todos os outros.
ls -l secret.txt
Protegendo um segredo
- Um arquivo contendo uma senha ou chave deve ser legível apenas por seu proprietário.
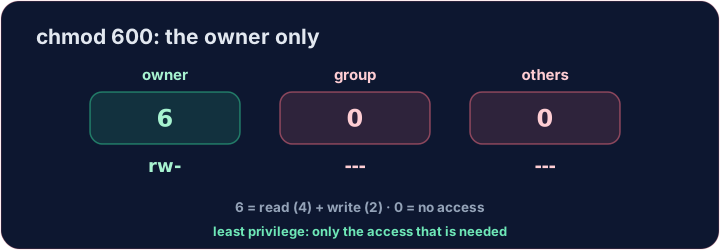
chmod 600dá ao proprietário leitura+escrita, e nada para ninguém mais:
chmod 600 secret.txt
6= leitura+escrita para o proprietário;0e0= sem acesso para grupo e outros.
Sua vez
- Trave
secret.txtpara que apenas seu proprietário possa tocá-lo. Boas permissões são uma defesa simples e poderosa.
Cobertura: A-Level 6.1 (níveis de acesso / medidas de segurança).
Erros comuns
- Dê a cada usuário apenas o acesso que ele precisa (menor privilégio).
- Não use uma conta de administrador para trabalho diário.
Privilégio mínimo
Dê a cada usuário apenas as rwx que ele precisa — nada a mais.
Dificuldade 3/5 · Moedas 200 + pequeno bônus na primeira conclusão hoje
secret.txt é atualmente legível por todos. Bloqueie para que apenas seu proprietário possa ler e escrever, com chmod 600 secret.txt. A verificação mostra ls -l.
Dificuldade 3/5 · Moedas 200 + pequeno bônus na primeira conclusão hoje
Privilégio mínimo nem sempre é 600. Sua equipe deve ler team-notes.txt, mas não alterá-lo — e estrangeiros não têm nada. Use chmod 640 team-notes.txt (6 = leitura+escrita do proprietário, 4 = leitura-grupamento, 0 = outros nenhum).
Dificuldade 3/5 · Moedas 200 + pequeno bônus na primeira conclusão hoje
backup.sh é um script que só você deve executar, ler ou alterar. Dê ao proprietário leitura, escrita e execução, e a todos os demais nada: chmod 700 backup.sh (7 = 4 + 2 + 1).